Разработанная в Университете Севильи система обнаружения FDIA для фотоэлектрических станций обеспечивает точность выявления более 95%
Репортаж от Wedoany,Исследовательская группа Университета Севильи (Universidad de Sevilla) разработала новую систему для обнаружения и идентификации атак с внедрением ложных данных (FDIA) на фотоэлектрические станции.
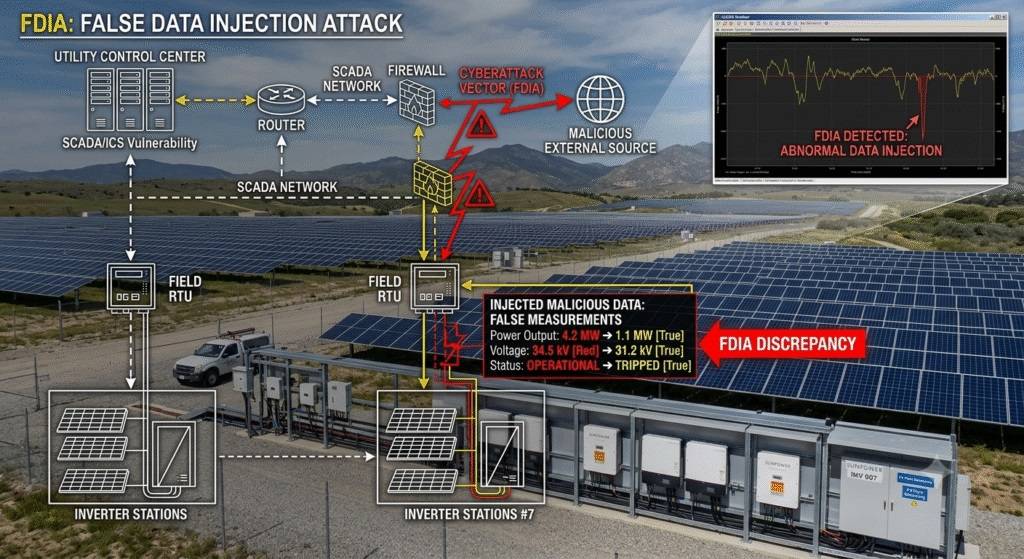
FDIA обычно осуществляются киберпреступниками, недобросовестными инсайдерами, спонсируемыми государствами злоумышленниками или профессиональными хакерами с целью нарушения работы сетей связи, датчиков или систем управления. На коммерческих фотоэлектрических станциях FDIA могут манипулировать данными измерений, такими как выработка электроэнергии, напряжение или уровень инсоляции, что приводит к ошибочным управляющим решениям, снижению выработки, увеличению нагрузки на оборудование, нестабильности сети и потенциальным рискам для безопасности.
FDIA широко изучены в сетях передачи и распределения электроэнергии, однако их применение на коммерческих фотоэлектрических станциях остается малоизученным, что и стремится восполнить данное исследование. Автор-корреспондент Каталина Гомес Килес отмечает, что предложенная система не ограничивается выявлением случайных ошибок измерений, но также способна обнаруживать продвинутых злоумышленников, которые могут манипулировать несколькими измерениями, сохраняя при этом физическую согласованность с сетью, что делает такие атаки более сложными для обнаружения традиционными методами.
Новая система использует двухэтапный инструмент идентификации, объединяющий два типа оценщиков: EC-WLSE и EC-SHGME. На первом этапе EC-WLSE оценивает состояние системы с помощью анализа остатков и теста на большие нормализованные остатки (LNR), выявляет подозрительные измерения, исключает измерения, выходящие за пределы заданного порога, и повторяет оценку. EC-SHGME, в свою очередь, усиливает обнаружение путем итеративной корректировки весов измерений, выявляя тонкие атаки, которые могут обойти первый этап, и классифицируя измерения с постоянно снижающимися весами как возможные случаи внедрения ложных данных (FDI).
Исследователи протестировали инструмент, используя эталонную модель коммерческой фотоэлектрической станции и различные сценарии кибератак. Тестовая система состоит из двух фидеров среднего напряжения, каждый из которых подключен к трем фотоэлектрическим инверторам мощностью 3,8 МВА, и через трансформаторы среднего/низкого и высокого/среднего напряжения подключается к сети 132 кВ. Сценарии атак включают два типа: ложные атаки, основанные на случайном манипулировании измерениями, и сложные атаки, использующие знания о модели фотоэлектрической станции. Ложные атаки изменяют измерения напряжения, тока и мощности в реалистичных диапазонах для имитации скрытых возмущений; сложные атаки генерируют физически согласованные ложные данные, пытаясь обмануть контроллер станции (PPC) и избежать обнаружения.
Результаты моделирования показывают, что EC-WLSE имеет ограниченные возможности обнаружения, способен выявлять только значительные отклонения активной мощности и не может обнаруживать атаки на напряжение и реактивную мощность; при множественных атаках приемлемая производительность обнаружения достигается только при компрометации значительной части измерений. Напротив, EC-SHGME демонстрирует более высокую устойчивость к одновременным атакам на активную и реактивную мощность, обеспечивая точность обнаружения более 95% в большинстве сценариев. Однако точная идентификация всех скомпрометированных измерений остается сложной задачей, особенно в сценариях с множеством атак малой амплитуды. Сложные сценарии атак показывают, что с увеличением количества манипулируемых измерений эффективность обнаружения повышается, но точное определение местоположения атаки становится более трудным.
Предложенный метод обеспечивает высокую точность обнаружения: показатель F1 превышает 85% в сложных условиях эксплуатации и приближается к 100% во многих практических сценариях, при этом вычислительная нагрузка достаточно мала для рассмотрения возможности использования в приложениях реального времени. Кроме того, система способна восстанавливать надежное состояние системы даже при скомпрометированных измерениях, позволяя PPC продолжать работу с использованием достоверной информации, что повышает устойчивость станции к киберинцидентам.
Исследование опубликовано в журнале «Electric Power System Research» под названием «A cyber-resilient framework for detection and identification of false data injection attacks in PV plants». Гомес Килес резюмирует, что основной вклад работы заключается в демонстрации того, что при тщательной настройке с учетом специфических характеристик фотоэлектрических станций надежные методы оценки состояния могут обеспечить эффективный и практичный уровень кибербезопасности для будущей инфраструктуры возобновляемой энергетики без необходимости в дополнительном сенсорном оборудовании или существенных изменениях существующей архитектуры станции.
Связанные продукты

Электромагнитный расходомер ZDL91
Tianjin Zhongdian Celestial Science and Technology Co., Ltd.
Опциональные аксессуары-Вспомогательный модуль отбора проб
Beijing Soaring Electric Technology Co., Ltd.
Ковшовый элеватор с пластинчатой цепью типа NE
GUANGXI BAISE MINING MACHINERY FACTORY CO., LTD.
Новая система управления энергопотреблением на основе сотрудничества между облаком, периферийными устройствами и устройствами
Beijing Agent Devote Power Technology Development Co., Ltd.
Крупногабаритный котёл на биомассе
Harbin Xintang Boiler and Vessel Engineering Co., Ltd.
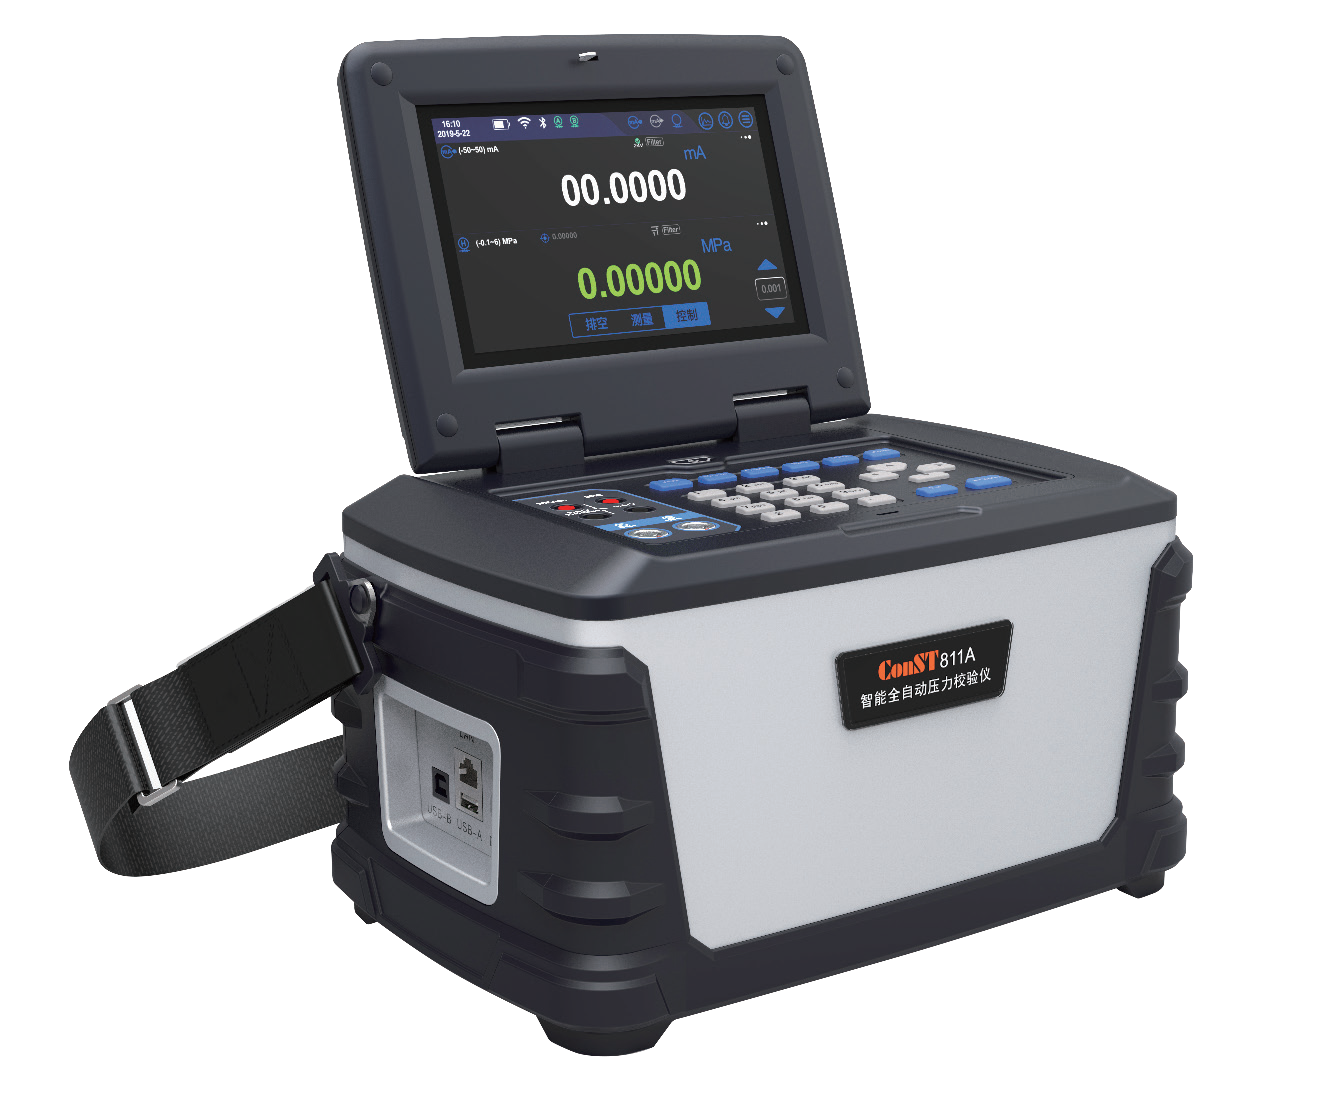
Интеллектуальный автоматический калибратор давления ConST811A
Beijing ConST Instruments Technology Inc.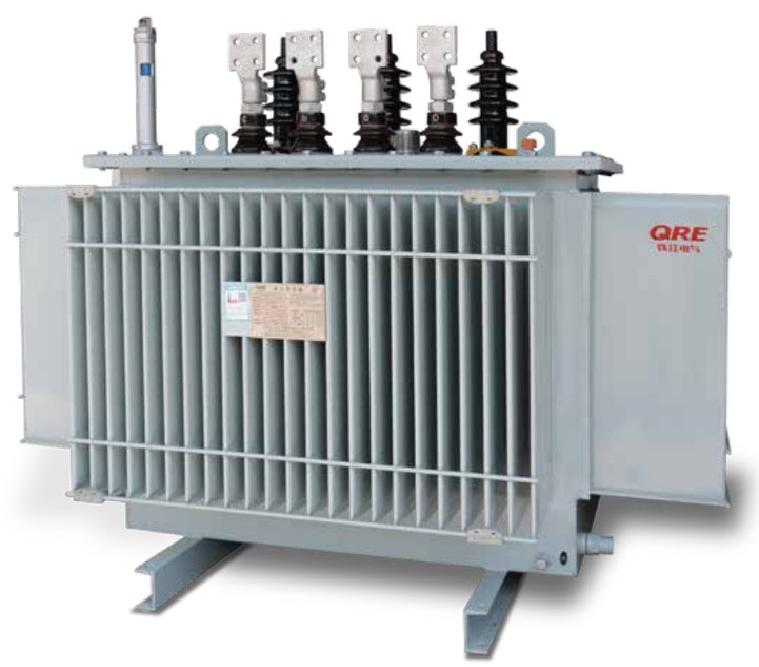
Масляный распределительный трансформатор
Hangzhou Qiantang River Electric Group Co., Ltd.