Американский GitHub выпускает actions/checkout v7 для блокировки кибератак
Репортаж от Wedoany,GitHub выпустил actions/checkout v7, который автоматически блокирует небезопасные рабочие процессы для предотвращения так называемых атак «pwn request». Такие атаки используют неправильную конфигурацию триггера рабочего процесса pull_request_target, позволяя коду злоумышленника получить полные права рабочего процесса для выполнения.
Корень проблемы заключается в том, что разработчики переходят на использование триггера pull_request_target для получения секретов, таких как ключи API. Сам по себе этот триггер не имеет уязвимостей, но при неправильной настройке в сочетании с actions/checkout, когда извлекается код из ненадёжных веток, это открывает бэкдор для репозитория и его секретов. Выпущенный 18 июня actions/checkout v7 теперь автоматически блокирует такие рискованные рабочие процессы и вызывает их сбой.
В журнале изменений v7 GitHub отмечает, что единственный способ обойти эти проверки — явно добавить параметр allow-unsafe-pr-checkout для отказа от защиты. Это изменение знаменует начало новой эры «безопасности по умолчанию», когда безопасность определяется системой, а не оставляется на усмотрение разработчика. В рамках этой инициативы 16 июля новые настройки по умолчанию будут применены ко всем поддерживаемым основным версиям. Рабочие процессы, закреплённые за плавающими основными тегами (например, actions/checkout@v4), автоматически получат изменения, тогда как процессы, закреплённые за конкретными SHA, минорными или патч-версиями, не будут затронуты обратным применением и потребуют обновления через Dependabot или установленную процедуру обновления.
В последнее время атаки с использованием технологии pwn request нанесли серьёзный ущерб: открытые репозитории продолжают подвергаться атакам хакерской группы TeamPCP. В прошлом месяце злоумышленники с помощью этой уязвимости взломали 170 пакетов npm, включая экосистему TanStack Router. Кроме того, в другом инциденте, не связанном с pwn request, были похищены исходные коды около 3800 внутренних репозиториев самого GitHub.
GitHub уже предпринял действия, запланировав ряд реформ в области безопасности, включая ограничение автоматического выполнения скриптов установки в npm, введённое ранее в этом месяце. В журнале изменений также отмечается, что, поскольку атаки pwn request могут происходить и другими путями, будущие версии могут изучить возможность усиления защиты других событий.
Данный материал скомпилирован платформой Wedoany. При цитировании материалов, созданных с помощью искусственного интеллекта (ИИ), необходимо обязательно указывать источник — «Wedoany». В случае выявления нарушения прав или иных проблем просим своевременно информировать нас. Сайт оперативно внесёт изменения или удалит материал.Электронная почта: news@wedoany.com
Связанные продукты

Автоматический патрульный робот/автоматический робот безопасности
FOTUN HONGKONG LIMITED
Контроллер системы обнаружения горючих газов 30
Jinan Benan Technology Development Co., Ltd.

Антенные системы и сопутствующая электронная продукция
Chengdu Zhongdian Jinjiang Information Industry Co., Ltd.
Интеллектуальная система мониторинга конвейерных лент
LUO YANG WIRE ROPE INSPECTION TECHNOLOGY CO., LTD.
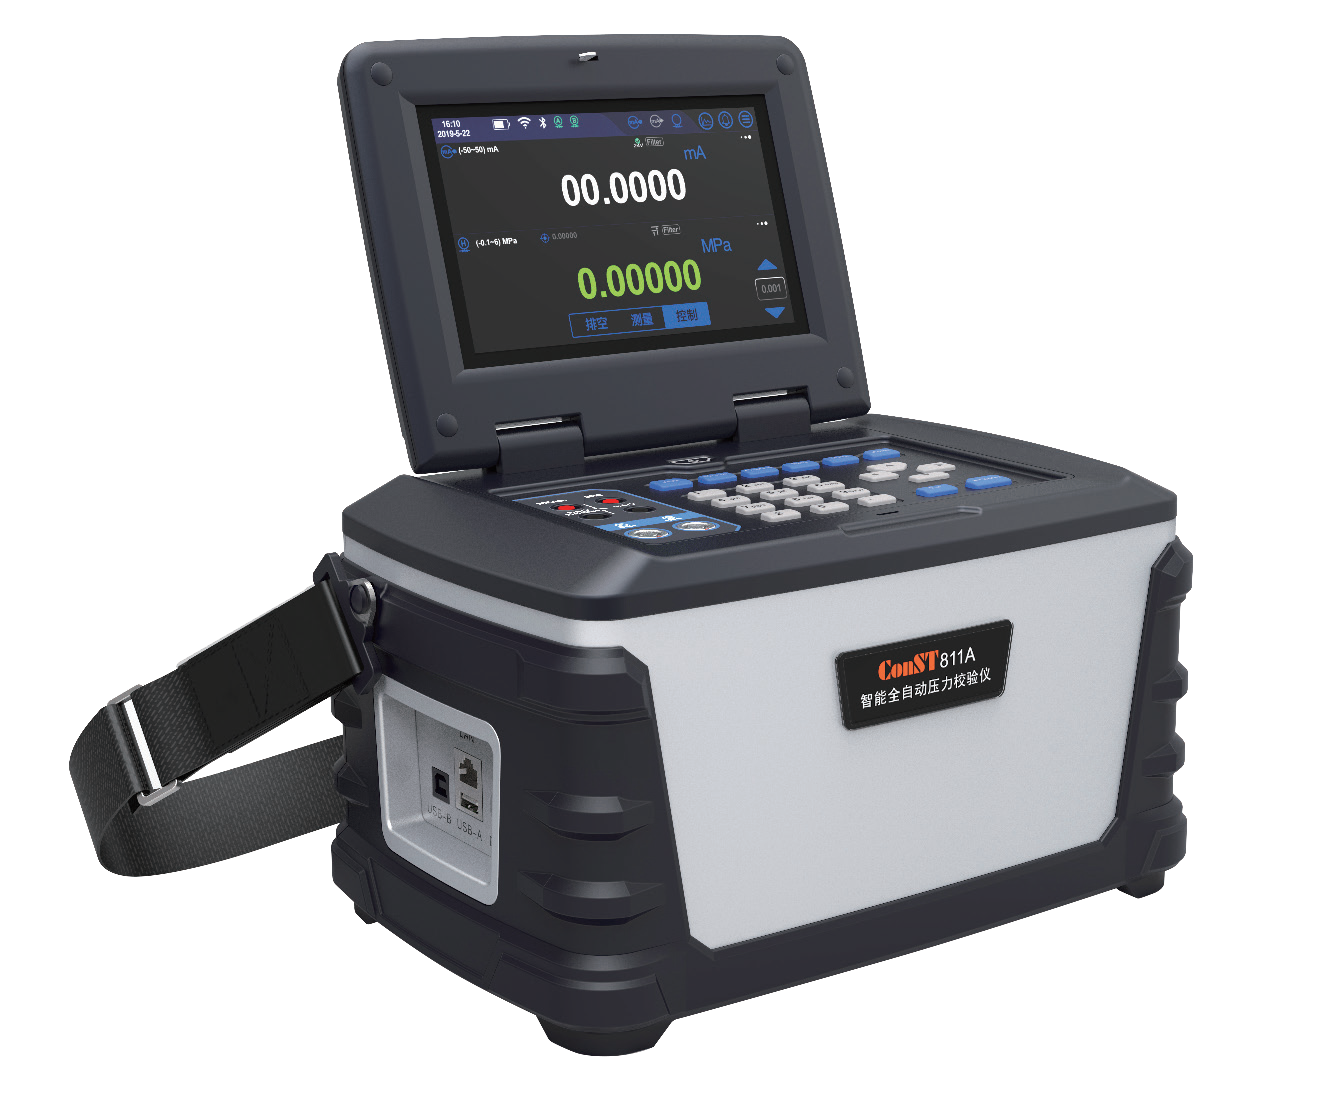
Интеллектуальный автоматический калибратор давления ConST811A
Beijing ConST Instruments Technology Inc.
Интеллектуальное производство, проектирование PCB
GCI Science & Technology (Zhuhai) Co., Ltd.
Планшетный портативный спутниковый терминал Ручной портативный терминал с антенной диаметром 0,35 м
China Starwin Science & Technology co., Ltd.