Американская компания Noma запускает платформу управления доступом для агентов, управление корпоративными AI-агентами переходит от обнаружения к исполнению
Репортаж от Wedoany,2 июня американская платформа безопасности для корпоративных AI и агентов Noma Security объявила о запуске Noma Agent Access Control, предназначенного для помощи командам безопасности предприятий в обнаружении, управлении и исполнении политик доступа для AI-агентов и серверов протокола контекста модели. Решение охватывает весь цикл управления агентами: от инвентаризации активов и атрибуции идентификаторов до контроля на уровне инструментов.
Этот запуск продукта указывает на новые потребности в области безопасности инфраструктуры в корпоративных AI-приложениях. С быстрым распространением AI-агентов и серверов протокола контекста модели в средах разработки, бизнес-системах и автоматизированных процессах, предприятиям теперь приходится управлять не только традиционными учетными записями, интерфейсами и сервисными аккаунтами, но и автономными агентами, способными вызывать инструменты, получать доступ к данным и выполнять действия. Основная идея Agent Access Control от Noma заключается в создании динамического реестра для каждого агента, подключенного сервера протокола контекста модели и инструмента, а также во встраивании трех состояний управления — «разрешено», «требуется проверка» и «заблокировано» — в процесс подключения. Таким образом, команды безопасности могут знать, какие агенты работают, к каким инструментам они подключены, имеют ли они доступ к чувствительным системам и соответствует ли их поведение текущим политикам. По сравнению с постфактумным расследованием, предприятиям гораздо важнее установить контекст идентификации, прав доступа и рисков до того, как агент будет подключен к бизнес-системе.
Платформа также создает атрибутируемую идентификацию для каждого автономного агента, предотвращая долгосрочное использование агентами общих учетных данных или нестрогих сервисных аккаунтов.
На уровне контроля инструментов Noma дополнительно детализирует управление до уровня отдельных инструментов, а не просто одобряет или блокирует весь сервер протокола контекста модели. Один сервер может одновременно предоставлять инструменты с разным уровнем риска, такие как запросы файлов только для чтения, отправка электронной почты, удаление записей, запись в базу данных и т.д. Если предприятие может авторизовать только весь сервер целиком, границы прав доступа могут стать слишком широкими. Agent Access Control позволяет командам безопасности устанавливать политики на основе инструмента, типа агента, пользователя, команды или среды и автоматически применять их при подключении. Сопутствующая возможность обнаружения во время выполнения используется для наблюдения за подсказками, вызовами инструментов, доступом к данным и цепочками действий в сеансах агентов, выявляя такие риски, как инъекции подсказок, утечка данных и превышение прав доступа. Для предприятий, уже использующих Microsoft Copilot Studio, Salesforce Agentforce, Claude Code, Cursor, GitHub Copilot, а также собственных агентов, такие платформы позволяют объединить разрозненные активы агентов в единое представление безопасности.
С точки зрения защиты информации и безопасности данных, управление доступом агентов становится новой ветвью управления идентификацией в эпоху AI. Традиционное управление идентификацией и доступом в основном сосредоточено на сотрудниках, приложениях, устройствах и сервисных учетных записях. Однако, когда агенты обладают способностью к активному планированию и вызову инструментов, риски прав доступа динамически меняются в зависимости от задач, подсказок, внешних данных и ответов инструментов. Предприятиям необходимо, чтобы агенты могли вызывать необходимые системы для выполнения задач, но при этом не допускать неправомерного использования легитимных прав под влиянием неизвестных входных данных. Noma объединяет регистрацию, контроль доступа, обнаружение во время выполнения и управление состоянием безопасности AI в один жизненный цикл, что указывает на переход поставщиков решений безопасности от «защиты моделей» к «управлению поведением агентов». Ключевыми переменными для последующего развертывания на предприятиях станут глубина интеграции платформы с основными модельными платформами и средами разработки, стоимость настройки политик, уровень ложных срабатываний, влияние на производительность во время выполнения, а также возможности интеграции с существующими системами управления идентификацией и центрами безопасности и операций.
Появление таких продуктов также повлияет на скорость внедрения корпоративных AI-приложений. Без четкой идентификации агентов, прав доступа к инструментам и механизмов аудита во время выполнения, предприятиям в сферах финансов, медицины, производства, государственных услуг и крупным интернет-компаниям будет сложно доверить агентам работу в реальных бизнес-процессах. По мере дальнейшего расширения протокола контекста модели и экосистемы корпоративных агентов, инфраструктура безопасности будет превращаться из периферийного патча в базовое условие для запуска приложений на основе агентов. Запуск Agent Access Control от Noma представляет собой пример управления, построенного по принципу «обнаружение — авторизация — исполнение — мониторинг», и также показывает, что конкуренция в области корпоративной AI-безопасности смещается в сторону более детального контроля доступа и верификации поведения.
Данный материал скомпилирован платформой Wedoany. При цитировании материалов, созданных с помощью искусственного интеллекта (ИИ), необходимо обязательно указывать источник — «Wedoany». В случае выявления нарушения прав или иных проблем просим своевременно информировать нас. Сайт оперативно внесёт изменения или удалит материал.Электронная почта: news@wedoany.com
Связанные продукты


Интеллектуальная система мониторинга конвейерных лент
LUO YANG WIRE ROPE INSPECTION TECHNOLOGY CO., LTD.
Автоматический патрульный робот/автоматический робот безопасности
FOTUN HONGKONG LIMITED
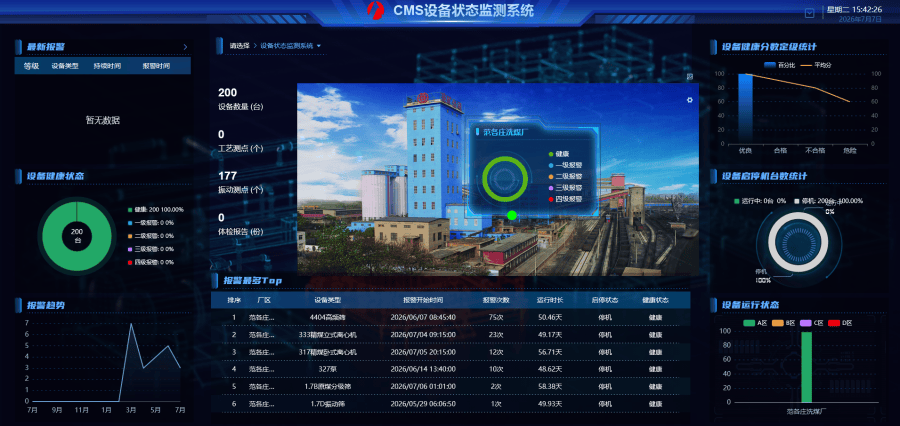
Система управления жизненным циклом оборудования
AURY (TIANJIN) INDUSTRY GROUP CO., LTD.
Интеллектуальное производство, проектирование PCB
GCI Science & Technology (Zhuhai) Co., Ltd.
Контроллер системы обнаружения горючих газов 30
Jinan Benan Technology Development Co., Ltd.
Тропосферный ветровой профилемер P-диапазона TWP16
China Huayun Meteorological Technology Group Co., Ltd.