Миграция в постквантовую криптографию должна начинаться с учётных данных: Keeper уже внедрил квантово-устойчивое шифрование
Репортаж от Wedoany,Способность квантовых компьютеров взламывать криптографию с открытым ключом представляет реальную угрозу для долгосрочно защищаемых учётных данных. В отчёте Global Risk Institute за 2025 год о сроках квантовой угрозы указывается, что от 51% до 70% опрошенных экспертов по безопасности считают, что квантовые компьютеры, способные к криптоанализу, могут появиться в течение 15 лет. Эта угроза основана на принципе, доказанном Питером Шором в 1994 году: мощный квантовый компьютер может эффективно разлагать большие числа на множители и вычислять дискретные логарифмы. Однако алгоритм Шора применим только к криптографии с открытым ключом, такой как RSA и эллиптическая криптография, и не представляет существенной угрозы для симметричного шифрования, например AES-256 или современных хеш-функций. Злоумышленники могут применять стратегию «Собери сейчас, расшифруй позже» (Harvest Now, Decrypt Later), перехватывая и сохраняя текущий зашифрованный трафик для последующей расшифровки, когда квантовые компьютеры станут доступны. Поскольку практически применимый квантовый компьютер, скорее всего, появится в течение 15 лет, любые перехваченные сегодня данные следует считать раскрытыми.
Государственные органы устанавливают крайние сроки для обязательной смены криптографии, ориентируясь на рубеж, известный как Q-день. Агентство национальной безопасности США (NSA) в своём «Коммерческом наборе алгоритмов национальной безопасности 2.0» требует, чтобы новые системы национальной безопасности поддерживали квантово-устойчивые алгоритмы с 1 января 2027 года, и планирует полный переход всех систем национальной безопасности на квантово-устойчивые алгоритмы к 2035 году. Параллельно Национальный институт стандартов и технологий США (NIST) в проекте документа IR 8547 планирует отказаться от RSA-2048 и ECC P-256 после 2030 года, а после 2035 года полностью их запретить. Полный переход для предприятий может занять от 5 до 15 лет, причём только этап обнаружения в крупных организациях может потребовать от 1 до 2 лет.
Риск для всех зашифрованных данных в организации неодинаков. Срок жизни большинства секретов (например, сессионных токенов) составляет месяцы, тогда как учётные данные могут оставаться актуальными годами или столько же, сколько срок службы связанных с ними систем. Это делает учётные данные идеальной целью для злоумышленников, которые собирают и хранят их в ожидании квантового компьютера для расшифровки. Масштаб риска особенно возрастает из-за растущего числа нечеловеческих учётных записей (NHI, таких как сервисные аккаунты и ключи API) в организациях, которые часто имеют длительный срок службы и не учитываются при оценке криптографической уязвимости.
Поскольку риск сконцентрирован на учётных данных, миграцию следует начинать с них. Организациям следует применять подход, ориентированный на учётные данные, включающий инвентаризацию существующей криптографии, определение приоритетов на основе риска, а не масштаба, переход на гибридную криптографию и обеспечение криптографической гибкости. На этапе инвентаризации необходимо выявить системы, хранящие или обрабатывающие секреты, включая менеджеры паролей, менеджеры секретов и платформы управления привилегированным доступом (PAM). При миграции следует использовать гибридную криптографию, объединяя классические и квантово-устойчивые алгоритмы в одном обмене ключами для защиты от текущих и будущих атак. Кроме того, организации должны строить системы с криптографической гибкостью, чтобы замена алгоритмов была изменением конфигурации, а не перепроектированием.
Keeper Security в ноябре 2025 года внедрила квантово-устойчивую криптографию во всех своих клиентских приложениях, используя гибридный механизм инкапсуляции ключей Kyber (KEM), чтобы защитить хранилища паролей от угроз «Собери сейчас, расшифруй позже» и других квантовых вычислительных угроз. Организациям следует уже сейчас уделить первоочередное внимание защите учётных данных от будущих квантовых угроз, а не ждать, пока более совершенное оборудование вынудит их к действиям.
Связанные продукты

Интеллектуальное производство, проектирование PCB
GCI Science & Technology (Zhuhai) Co., Ltd.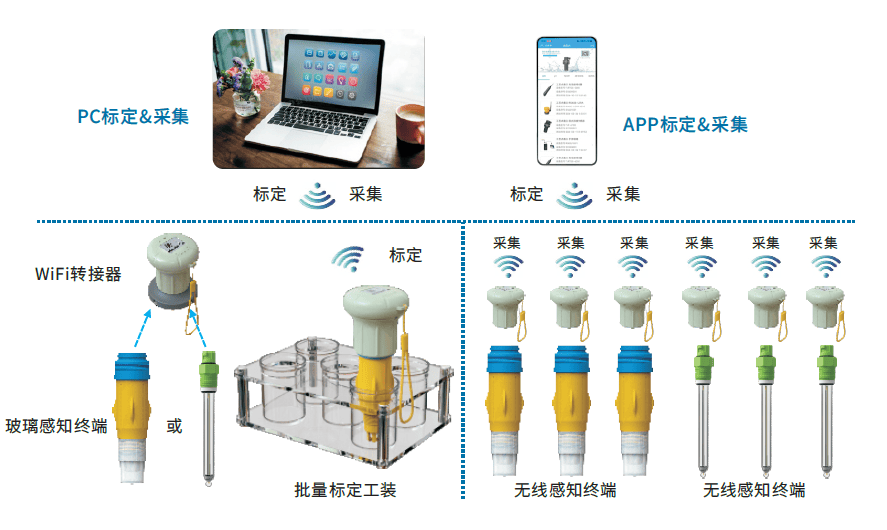
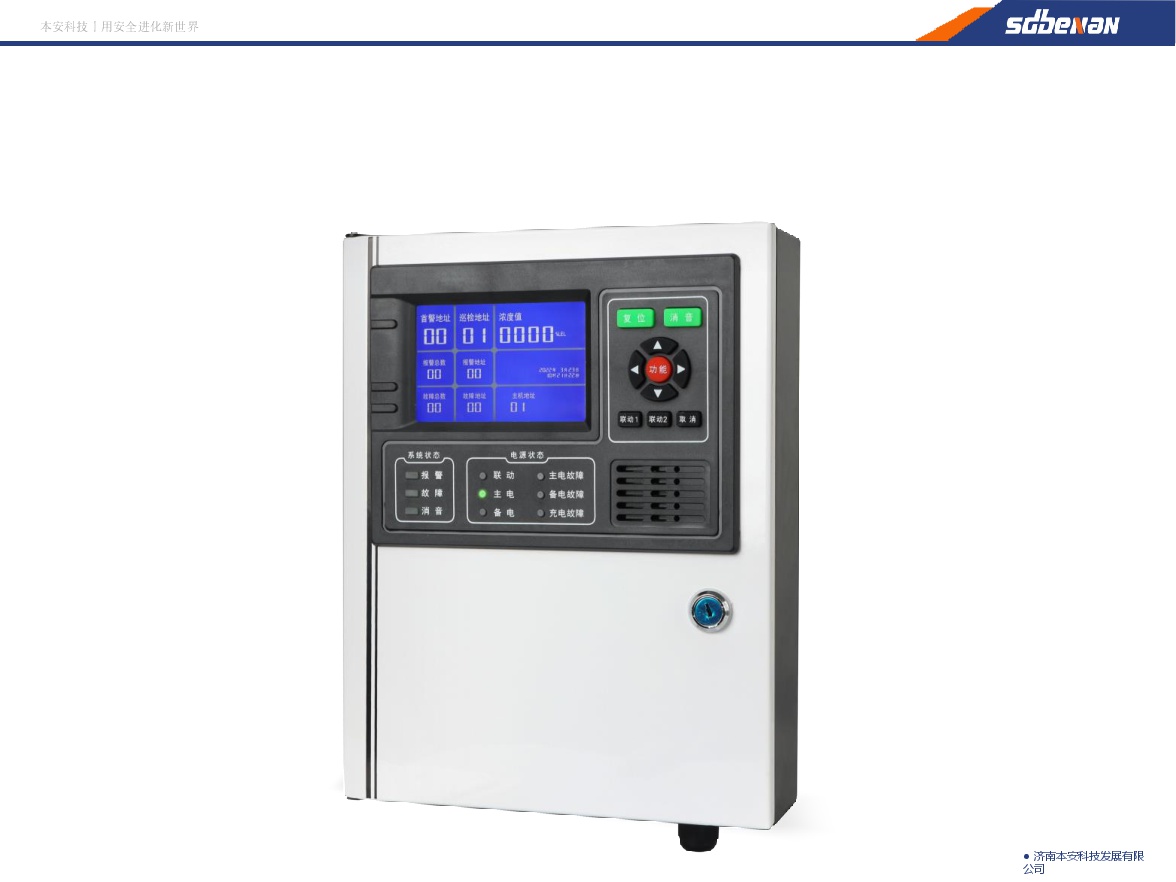
Контроллер системы обнаружения горючих газов 30
Jinan Benan Technology Development Co., Ltd.
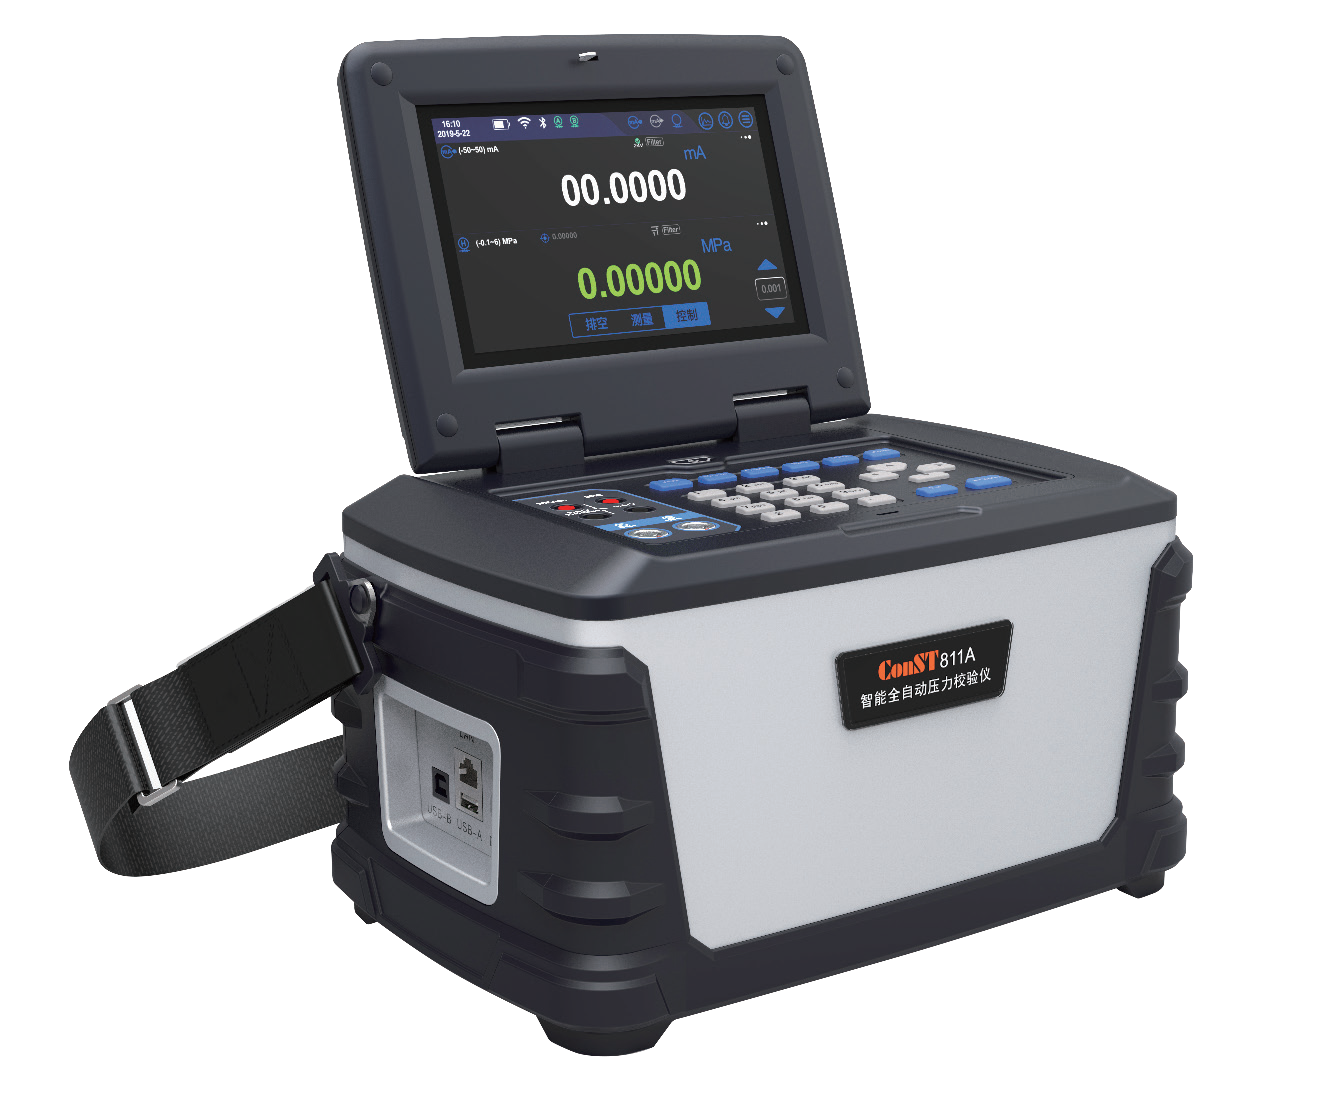
Интеллектуальный автоматический калибратор давления ConST811A
Beijing ConST Instruments Technology Inc.
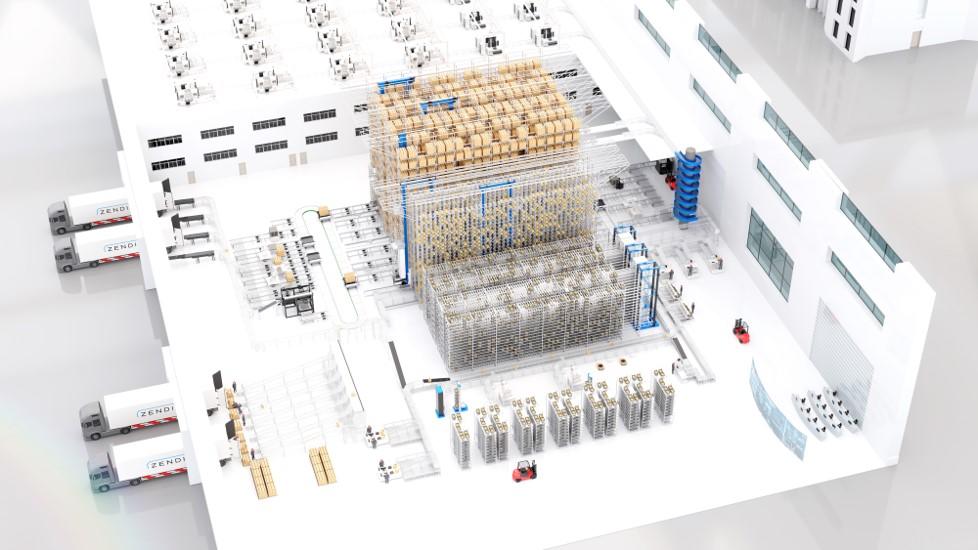
Комплексные услуги персонального менеджера полного цикла для системной интеграции логистики
Zhongding Intelligent (Wuxi) Technology Co., Ltd.

Планшетный портативный спутниковый терминал Ручной портативный терминал с антенной диаметром 0,35 м
China Starwin Science & Technology co., Ltd.