CISA США и датская компания Universal Robots совместно раскрыли критическую уязвимость в роботах UR
Репортаж от Wedoany,Агентство по кибербезопасности и безопасности инфраструктуры США (CISA) совместно с датской компанией Universal Robots опубликовало уведомление, раскрывающее серьезную уязвимость, затрагивающую систему управления роботов UR. Уязвимость, получившая идентификатор CVE-2026-8153, представляет собой уязвимость внедрения команд операционной системы в интерфейсе Dashboard Server операционной системы PolyScope 5. PolyScope 5 — это операционная система и графический пользовательский интерфейс, используемые Universal Robots для привода и управления коллаборативными роботами. Уязвимость имеет оценку CVSS 9,8, что соответствует критическому уровню, и в настоящее время исправлена в версии PolyScope 5.25.1.
Уязвимость позволяет Dashboard Server принимать вводимые пользователем данные и передавать их в базовую операционную систему без надлежащей нейтрализации специальных элементов. Неаутентифицированный злоумышленник, имеющий сетевой доступ к порту Dashboard Server, может сконструировать команды и выполнить их в операционной системе робота, что приведет к удаленному выполнению кода и контролю над контроллером.
Universal Robots отметила в уведомлении, что для удаленной эксплуатации этой уязвимости необходимо, чтобы Dashboard Server робота был включен в пользовательском интерфейсе, и злоумышленник имел доступ к его порту. Universal Robots подчеркивает, что их роботы не предназначены для прямого доступа из Интернета, и корпоративные брандмауэры обычно блокируют прямой входящий интернет-доступ. Таким образом, хотя вероятность крупномасштабной DDoS-атаки или прямой удаленной атаки невелика, возможность эксплуатации уязвимости все же вызывает обеспокоенность в сообществе кибербезопасности по поводу потенциального ущерба, который могут нанести злоумышленники, используя эту брешь.
Главный консультант по безопасности BeyondTrust Морей Хабер отметил, что опасность этой уязвимости заключается не только в очередном дефекте в среде операционных технологий, но и в возможности манипулирования контроллером промышленного робота так же, как скомпрометированным сервером в традиционной ИТ-среде. В сценариях, где роботы подключены к MES-платформам, ERP-системам, решениям для удаленного обслуживания или находятся в плоской сетевой среде, негативные последствия усугубляются экспоненциально. Скомпрометированный контроллер робота может стать точкой опоры для горизонтального перемещения, затрагивая всю производственную среду, позволяя злоумышленникам развертывать программы-вымогатели, манипулировать производственным выпуском, похищать интеллектуальную собственность или намеренно вызывать простои.
Директор по информационной безопасности Keeper Security Шейн Барни заявил, что для эксплуатации этой уязвимости не требуется аутентификация, а это означает, что злоумышленник, имеющий доступ к затронутому порту, может напрямую выполнять команды в операционной системе робота. Он рекомендует затронутым организациям обязательно обновиться до версии PolyScope 5.25.1; для организаций, которые не могут немедленно установить исправление, следует отключить интерфейс Dashboard Server, если он не является обязательным, и ограничить сетевой доступ на брандмауэре.
Данный материал скомпилирован платформой Wedoany. При цитировании материалов, созданных с помощью искусственного интеллекта (ИИ), необходимо обязательно указывать источник — «Wedoany». В случае выявления нарушения прав или иных проблем просим своевременно информировать нас. Сайт оперативно внесёт изменения или удалит материал.Электронная почта: news@wedoany.com
Связанные продукты
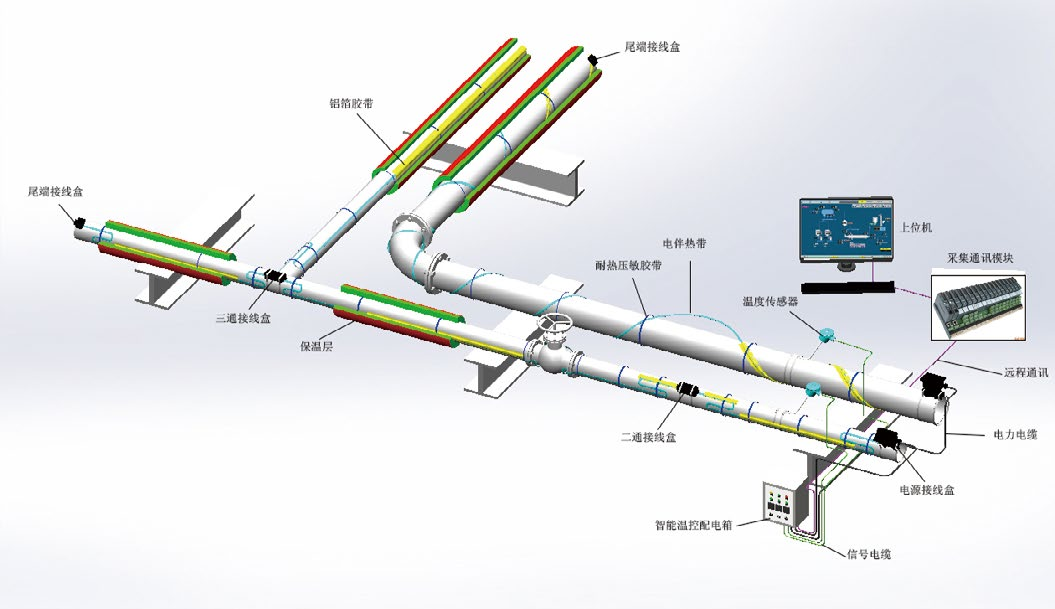

Система электрообогрева трубопроводов
Shandong Huaning Electric Tracing Technology Co., Ltd.
Интеллектуальное производство, проектирование PCB
GCI Science & Technology (Zhuhai) Co., Ltd.
Расходомер Вентури для главного питательного трубопровода CAP1400
Jiangsu Hongda Instrument Technology Co., LTD.
Многофункциональный портальный кран
Hunan China Railway WUXIN Heavy Industry Co., Ltd.
Выходной адаптер MCU с медным стержнем в сборе
Shenzhen Yusheng Optoelectronics Co., Ltd

TYA-50 Вакуумная установка для очистки смазочных масел
Chongqing Furun Machinery Co., Ltd.
Интеллектуальный автоматический калибратор давления ConST811A
Beijing ConST Instruments Technology Inc.
Двухотборная конденсационная паровая турбина
Qingdao Jieneng Steam Turbine Group Co.,Ltd.
Линия по производству термообработки режущих головок экскаваторов
Suzhou Hezhongju Intelligent Equipment Co., Ltd.
Двухступенчатая вакуумная установка для очистки трансформаторного масла
CHONGQING TONG RUI FILTRATION EQUIPMENT MANUFACTURING CO., LTD.