Cisco и Nvidia представили локальную версию Splunk AI
Репортаж от Wedoany,Cisco представила ряд новых разработок для своей платформы Splunk AI, помогающих компаниям безопасно внедрять, наблюдать и масштабировать ИИ вместе со своими машинными данными — независимо от того, где эти данные хранятся.
Эти разработки стали результатом углублённого сотрудничества Cisco и Nvidia: благодаря новому решению Cisco AI POD for Splunk стала возможной локальная версия Splunk AI. С его помощью корпоративные заказчики теперь могут развёртывать функции Splunk AI непосредственно в собственных центрах обработки данных, частных облаках или изолированных средах. Решение объединяет инфраструктуру Cisco, ускоренные вычисления Nvidia, новую среду выполнения ИИ и архитектуру на базе Kubernetes и прошло предварительную проверку для рабочих нагрузок Splunk AI.
AI POD for Splunk уже доступен. Такие партнёры, как Accenture, bitsIO, Wipro и World Wide Technology, с первого дня поддерживают заказчиков, уже имеющих инфраструктуру.
Президент и главный директор по продуктам Cisco Джиту Патель отметил, что сегодня одним из главных препятствий для корпоративного ИИ является сложность развёртывания: заказчики хотят знать, можно ли доверить ему работу, доступно ли оно по цене и, что самое важное, можно ли обеспечить его безопасность. Запуская Splunk AI на инфраструктуре, которой заказчики уже доверяют, они смогут быстрее внедрять ИИ в бизнес, получая при этом уверенность и контроль.
На уровне моделей заказчики могут самостоятельно размещать в своей среде Splunk Enterprise различные открытые и проприетарные генеративные модели ИИ. Среди уже поддерживаемых моделей — Cisco Deep Time Series Model, Google Gemma 4 и OpenAI GPT-OSS 20B; открытые модели Nvidia Nemotron также, как ожидается, вскоре пополнят этот список. Таким образом, компании могут развёртывать ИИ-агентов и модели, наиболее подходящие для их задач, сохраняя полный контроль и суверенитет над данными.
Уже доступный Splunk AI Assistant и готовящийся к выпуску Agent Launchpad призваны поддерживать мгновенно инициируемые агентные расследования, а также разработку пользовательских ИИ-агентов для различных сценариев, включая центры безопасности.
Чтобы лучше контролировать поведение и расходы ИИ-агентов, Cisco расширила Splunk Agent Observability новыми функциями Tokenomics, позволяющими в реальном времени отслеживать работу ИИ-агентов и расход токенов агентами и инструментами кодирования. Эта функция теперь доступна в Splunk Observability Cloud, Cisco Cloud Control и при локальном развёртывании; она позволяет прогнозировать будущее потребление и напрямую связывать затраты на ИИ с бизнес-ценностью. По словам Cisco, в системе также предусмотрены ограничители на уровне среды выполнения, автоматически блокирующие неточные или небезопасные действия ИИ, например галлюцинации или случайные утечки данных.
Среди других улучшений наблюдаемости — Observability Studio, позволяющая командам разработчиков обеспечивать «врождённую наблюдаемость» новых приложений: измеримость и готовность к промышленной эксплуатации с момента запуска. Новое приложение Network Intelligence App подключает к Splunk данные о топологии сети Cisco, состоянии устройств и событиях, обеспечивая контекстные оповещения и возможности отслеживания сети в реальном времени. Cisco также выпустила для Observability Cloud новые версии Essentials и Premier, призванные упростить процесс закупки и поддержать более широкое и экономически эффективное внедрение.
В сфере безопасности Cisco продвигает агентные операции, расширяя Splunk Agentic SOC Workforce. Эта команда использует телеметрию в масштабе всего предприятия и специализированных ИИ-агентов, воспроизводя функции элитной команды безопасности, включая инженерию обнаружения, проактивный поиск угроз, расследование, реагирование и управление политиками. Эти агенты, сопоставляя данные из сетевых, облачных, прикладных и идентификационных сред, выдают глубоко обоснованные и объяснимые решения, чтобы снизить шум оповещений и ускорить реагирование.
Exposure Analytics также была усовершенствована: теперь она обеспечивает более широкий охват активов, отслеживание исторических изменений и ориентированные на бизнес риски, объединяя данные о текущих экспозициях из Splunk, Cisco и сторонних экосистем. Эти обновления призваны дать центрам безопасности автономность и контекст, необходимые для быстрого реагирования на атаки с использованием ИИ.
Тем временем подразделение Splunk компании Cisco заключило многолетнее соглашение с Amazon Web Services (AWS) о совместной разработке новых решений безопасности для смягчения быстро меняющегося ландшафта угроз, связанных с атаками с использованием ИИ. Сотрудничество будет сосредоточено на агентной поддержке обнаружения, расследования и реагирования при сохранении надзора и управления со стороны аналитиков. Splunk занимается кибербезопасностью и наблюдаемостью; Cisco приобрела её в рамках полностью денежной сделки на сумму около 28 млрд долларов, завершённой в 2024 году.
Связанные продукты
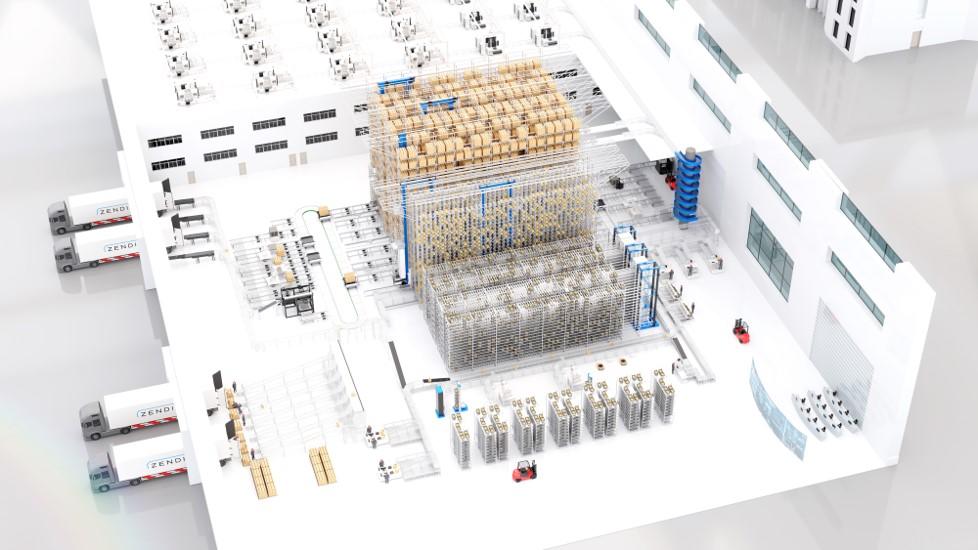

Комплексные услуги персонального менеджера полного цикла для системной интеграции логистики
Zhongding Intelligent (Wuxi) Technology Co., Ltd.
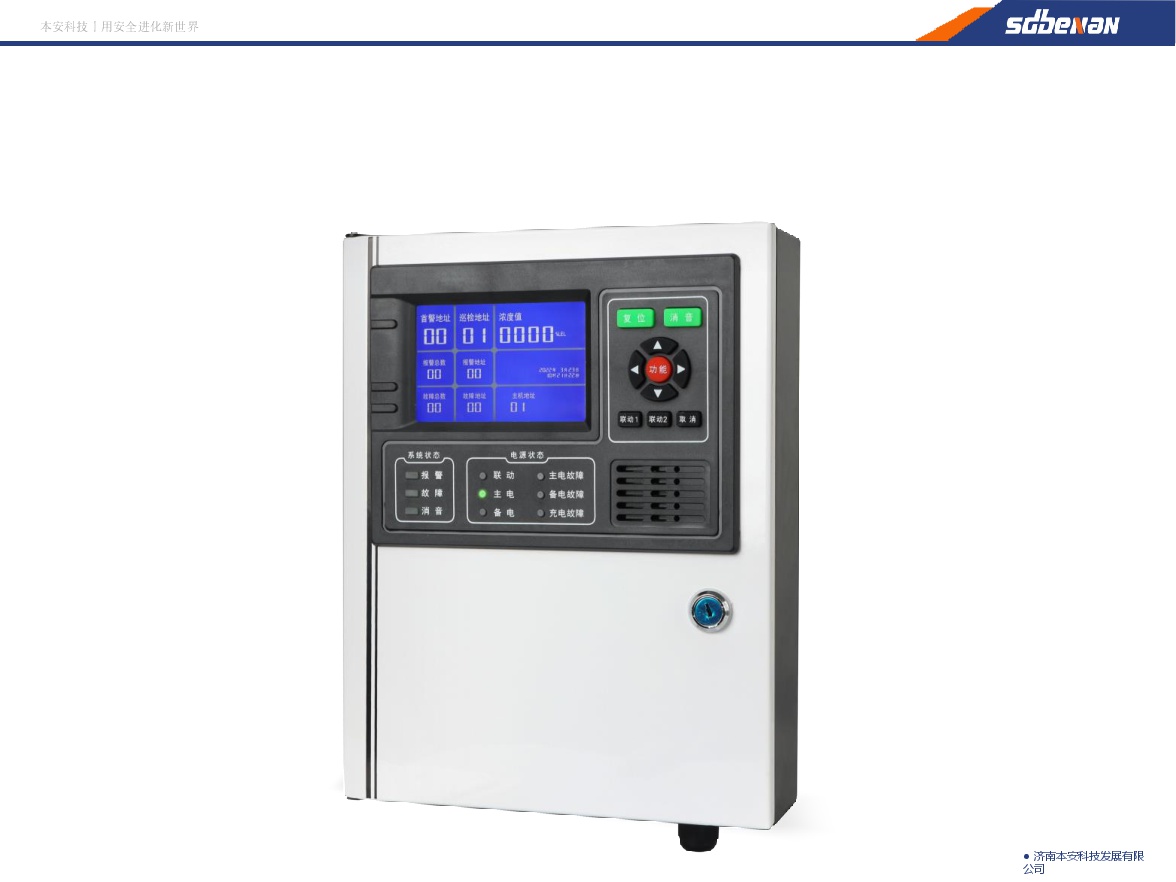
Контроллер системы обнаружения горючих газов 30
Jinan Benan Technology Development Co., Ltd.
Автоматический патрульный робот/автоматический робот безопасности
FOTUN HONGKONG LIMITED
Интеллектуальный автоматический калибратор давления ConST811A
Beijing ConST Instruments Technology Inc.
Антенные системы и сопутствующая электронная продукция
Chengdu Zhongdian Jinjiang Information Industry Co., Ltd.
Система управления жизненным циклом оборудования
AURY (TIANJIN) INDUSTRY GROUP CO., LTD.

Интеллектуальная система мониторинга конвейерных лент
LUO YANG WIRE ROPE INSPECTION TECHNOLOGY CO., LTD.